 192.168.1.1
 · تعطيل WPS من الراوتر
تعطيل WPS من الراوتر: ليه الـPIN خطر وإزاي تقفله صح
WPS اتعمل علشان توصيل أي جهاز يبقى بزرار بدل كتابة الباسورد، بس الـPIN بتاعه مصمّم بطريقة بتخليه يتخمن بـ11,000 محاولة بس — وبيطلع للمهاجم باسورد شبكتك نفسه. الحل بياخد دقيقة من إعدادات الوايرلس، وبمسارات موثقة لراوترات WE وTP-Link وTenda. وتحذير قبل أي حاجة: ضغط زرار WPS اللي على الراوتر مش بيقفله زي ما مواقع كتير بتقول — ده بيشغّله.
المشكلة في الـPIN: الرقم مكوّن من 8 خانات، لكن الراوتر بيتحقق منه على حتتين — أول 4 خانات لوحدهم، والـ3 اللي بعدهم لوحدهم، والخانة الأخيرة مجرد رقم تحقق (Checksum). النتيجة الموثقة في تنبيه CERT/CC رقم VU#723755: المهاجم مش محتاج يجرب 100 مليون احتمال (10⁸)، بيجرب 10,000 احتمال للجزء الأول و1,000 للجزء التاني — يعني 11,000 محاولة بس ويوصل.
والمصيبة الأكبر إن أدوات التخمين الآلي موجودة من سنين، وراوترات كتير مبتقفلش الـWPS بعد عدد محاولات غلط، فالمحاولات بتتكمل لحد النجاح. ولما الـPIN بيقع، المهاجم مش بس «بيتصل بالشبكة» — بيستخرج باسورد الواي فاي نفسه، وطالما WPS لسه شغال عندك، حتى لو غيّرت الباسورد هيقدر يطلع الجديد بنفس الطريقة.
في هجوم تاني اسمه Pixie Dust بيستغل ضعفاً في توليد الأرقام العشوائية في رقائق واي فاي معينة وبيختصر وقت كشف الـPIN أكتر بكتير. ولا شرح عربي منتشر بيجيب سيرة أي من الآليتين دول — بيكتفوا بجملة «WPS مش آمن» وخلاص.
الصورة في مصر عملية جداً: تطبيقات على متجر Play بتتسوّق على إنها «بتفتح شبكات الواي فاي» وبتشتغل فعلياً على ثغرة الـPIN دي ضد شبكات الجيران اللي سايبة WPS مفتوح. النتيجة سرقة باقة ونت بطيء عند صاحب الشبكة — والحل دقيقة واحدة في الإعدادات.
قبل الخطوات، في معلومتين غلط منتشرين في أغلب الشروحات العربية عن الموضوع ده — وواحدة فيهم ممكن تفتح شبكتك بدل ما تقفلها.
الخرافة الأولى: «اضغط زرار WPS ضغطة واحدة علشان تقفله»
ده غلط وخطير. زرار WPS اللي على جسم الراوتر وظيفته بدء الاقتران — الضغطة بتفتح نافذة دقايق يقدر فيها أي جهاز قريب يتصل من غير باسورد. اللي بيتبع النصيحة دي وهو فاكر إنه بيقفل WPS بيبقى فعلياً فاتح باب شبكته. القفل الحقيقي من جوّه اللوحة بس، زي ما هو مشروح تحت.
الخرافة التانية: «تشغيل WPS بيلغي حماية WPA/WPA2»
برضه غلط — والدليل من كتيب Huawei HG630 نفسه: الـWPS محتاج يكون التشفير WPA أو WPA2-PSK علشان يشتغل، وهو اللي بيوقف أوتوماتيك لو التشفير مضبوط على WEP الضعيف. خطر WPS مش إنه بيلغي التشفير؛ خطره في باب الـPIN الجانبي اللي بيعدّي حوالين الباسورد القوي نفسه.
القفل بيتم من صفحة WPS أو من إعدادات الوايرلس حسب الموديل — اختر مسار جهازك من الجدول واحفظ. كل راوترات WE الموثقة فيها مفتاح تشغيل/إيقاف لـWPS، سواء كانت من Huawei أو ZTE، ونفس الفكرة في TP-Link وTenda.
| الراوتر | المسار في اللوحة | الإجراء |
|---|---|---|
| TP-Link Archer | System Tools > System Parameters > WPS | عطّل خيار Enable WPS |
| Tenda | Wireless > WPS | عطّل WPS وبعدين Save |
| ZTE ZXHN (واجهة WE الجديدة) | Local Network > WLAN > WPS | WPS Mode = Disabled — ولكل شبكة لوحدها |
| ZTE ZXHN H108N | Network > WLAN > WPS | عطّل WPS من صفحة الشبكة |
| Huawei DG8045 | Home Network > WLAN Access > WLAN WPS | شيل علامة Enable WPS وبعدين Save |
| Huawei HG630 | Basic > WLAN | خانة Enable WPS موجودة في صفحة الوايرلس نفسها |
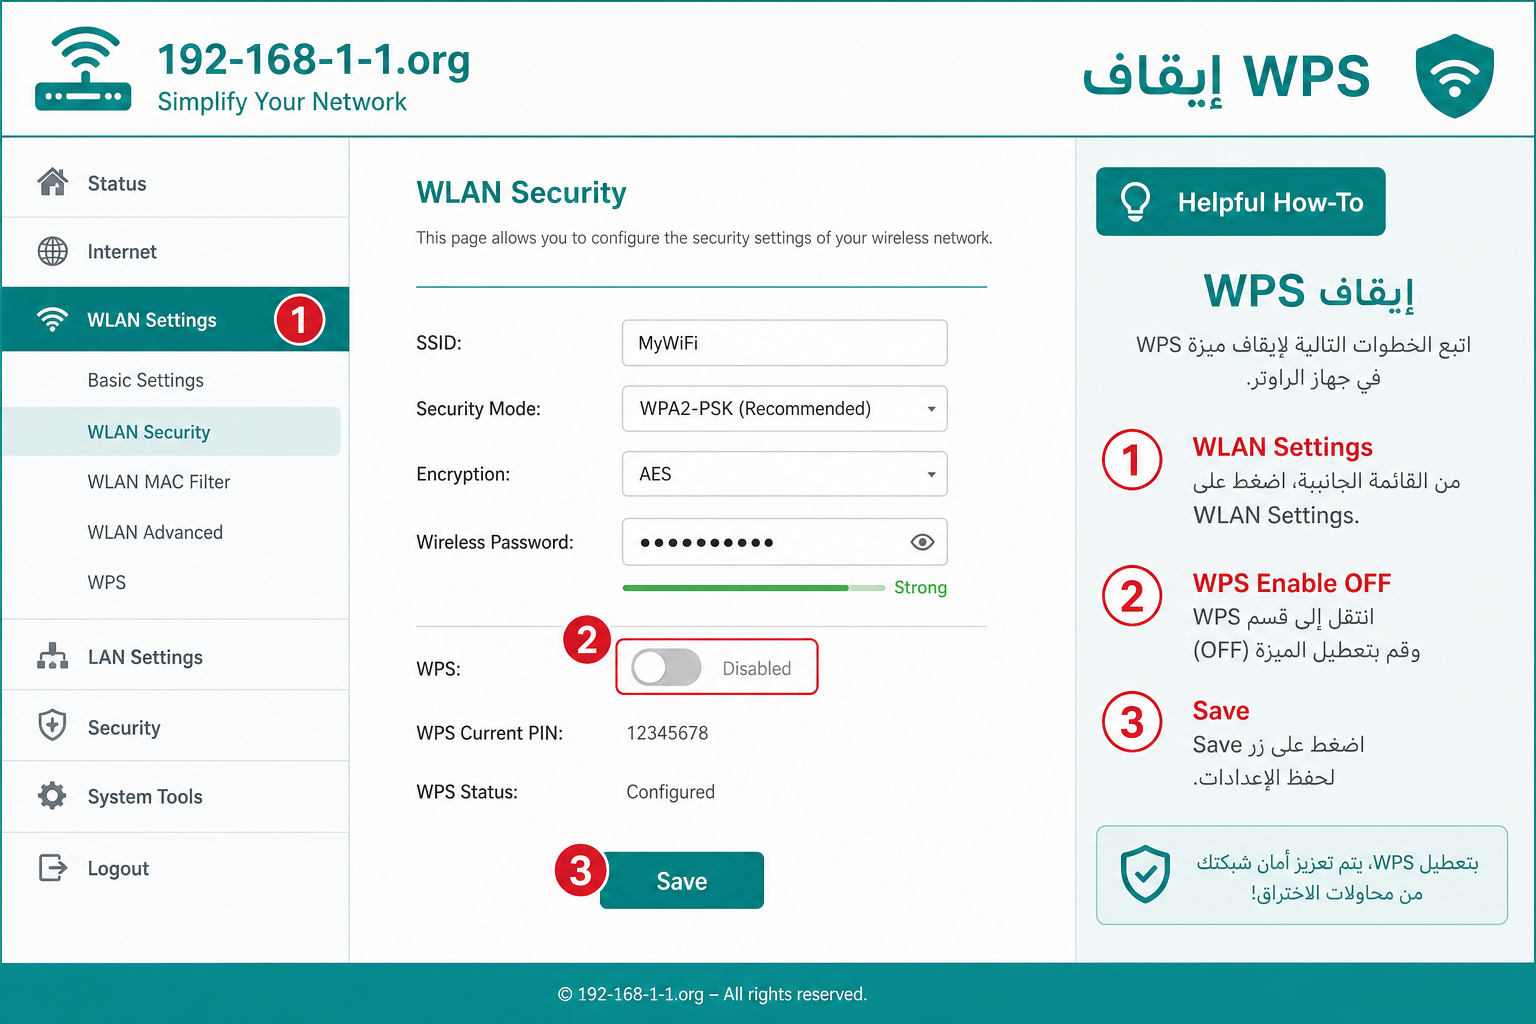
- 1ادخل 192.168.1.1 ببيانات الملصق وامشِ على مسار موديلك من الجدول.
- 2عيّن الـWPS على Disabled أو شيل علامة التفعيل، واضغط Save أو Apply.
- 3في أجهزة ZTE انتبه: إعداد WPS لكل SSID لوحده — لو عندك شبكتين 2.4G و5G، ادخل صفحة كل شبكة واقفل الـWPS فيها، لأن قفل شبكة واحدة بيسيب التانية مفتوحة.
ملحوظة لأصحاب DG8045: الموديل ده بيتوزع من WE ومن فودافون مصر بنفس الجهاز — مسار القفل واحد في الشركتين، اللي بيختلف بيانات دخول اللوحة بس.
الزرار اللي على جسم الراوتر مش مفتاح قفل وفتح للـWPS — سلوكه بيختلف حسب الشركة والضغطة، وفي موديلات الضغطة الطويلة بتفعّل الـWPS مش بتقفله. الجدول ده بيجمع السلوك الموثق:
| الضغطة | بتعمل إيه فعلاً |
|---|---|
| ضغطة قصيرة (أي راوتر) | بتبدأ الاقتران: نافذة حوالي دقيقتين يقدر فيها جهاز جديد يتصل من غير باسورد |
| ضغطة طويلة في TP-Link (أكثر من 5 ثواني) | في موديلات كتير بتقفل الواي فاي نفسه بالكامل — مش الـWPS بس |
| ضغطة طويلة في ZXHN H108N (أكثر من 10 ثواني) | بتفعّل WPS حسب كتيب الجهاز — عكس القفل تماماً |
| القفل الحقيقي والنهائي | من لوحة الإعدادات بس — مفيش زرار على الجسم بيقفل WPS |
علشان كده القاعدة العملية بسيطة: ايدك متروحش للزرار ده أصلاً. لو ضغطته بالغلط، نافذة الاقتران بتقفل لوحدها بعد دقايق، ولو شاكك إن حد لحق يتصل في النافذة دي، غيّر باسورد الواي فاي واقفل WPS من اللوحة وانت مطمئن.
القفل مش بيخلص بضغطة Save — اتأكد بنفسك إن الحالة بقت Disabled فعلاً. راوترات معينة بترجع الإعداد بعد إعادة التشغيل لو الحفظ متعملش صح، وخطوة التأكد دي بتفرق بين قفل حقيقي وإحساس وهمي بالأمان.
- 1ارجع لصفحة WPS في اللوحة من جديد واتأكد إن الحالة مكتوبة Disabled أو إن علامة التفعيل مش موجودة — وفي أجهزة ZTE كرر الفحص على كل SSID.
- 2اعمل ريستارت للراوتر وادخل الصفحة تاني: لازم الحالة تفضل Disabled بعد إعادة التشغيل.
- 3من موبايلك، ادخل إعدادات الواي فاي المتقدمة وابحث عن خيار الاتصال عبر WPS: مفروض الراوتر ميستجيبش لأي محاولة اقتران.
- 4لو عندك جهاز كنت بتوصلّه بالزرار، جرّب توصله دلوقتي — مفروض الاقتران يفشل ويطلب الباسورد، وساعتها انت متأكد إن القفل شغال فعلاً.
كده شبكتك قفلت أخطر باب خلفي فيها. كمل منظومة الأمان بباسورد قوي من دليل تغيير باسورد الواي فاي — لأن باسورد ضعيف مع WPS مقفول برضه شبكة سهلة.
الأسئلة الشائعة
قفل WPS هيغيّر باسورد الواي فاي أو هيقفل حد برّه؟
لا، الباسورد بيفضل زي ما هو. قفل WPS بيوقف طريقة اقتران بس (الاقتران بالزرار أو بالـPIN) — اسم الشبكة وباسوردها والأجهزة المتصلة مفيش حاجة فيهم بتتغير، ومحدش من أهل البيت هيحس بفرق.
ضغطت زرار WPS بالغلط — كده شبكتي اتفتحت؟
الخطر محدود بس متتجاهلوش: الضغطة بتفتح نافذة اقتران لدقايق بسيطة، أي جهاز قريب يقدر يتصل فيها من غير باسورد. لو حصلت من غير قصد وانت شاكك إن حد غريب اتصل، افتح قايمة الأجهزة المتصلة وراجعها، ولو لقيت جهاز مش بتاعك غيّر باسورد الواي فاي فوراً.
مش لاقي خيار WPS في راوتري خالص؟
غالباً الخيار موجود بس في مكان مش متوقع: في أجهزة ZTE إعداد WPS لكل شبكة (SSID) لوحده — دور في صفحة كل شبكة من شبكاتك. وفي موديلات تانية الخيار جوّه صفحة إعدادات الوايرلس المتقدمة مش في صفحة مستقلة. لو دورت في الاتنين وملقيتوش، فنسخة الفيرموير بتاعتك ممكن تكون مقفلة الخيار أصلاً — وده في حد ذاته أمان مش مشكلة.
إيه الفرق بين WPS بالـPIN وWPS بالزرار؟ وأنهي أخطر؟
العيب الأمني أخطر في الـPIN تحديداً. الاقتران بالزرار (Push Button) بيحتاج حد واقف جنب الراوتر وبيفتح لدقايق؛ أما الـPIN فبيتهاجم عن بُعد بالتخمين الآلي (11,000 محاولة) من غير ما حد يلمس جهازك. علشان كده في راوترات بتقفل الـPIN لوحده وبتسيب الزرار — ولو راوترك بيديك الاختيار، اقفل الـPIN على الأقل.
الأجهزة اللي كنت بوصلها بـWPS هتتأثر بعد القفل؟
هتتوصل بالباسورد العادي — ده كل الفرق. الطابعات وأجهزة التلفزيون وأي جهاز كنت بتوصلّه بزرار WPS هتدخل له باسورد الواي فاي يدوياً مرة واحدة وهيتحفظ عنده. مفيش جهاز بيشتغل بـWPS بس ومبيعرفش الباسورد إلا نادراً جداً.
راوتري DG8045 بس من فودافون — نفس الخطوات؟
أيوه — نفس المسار بالظبط: Home Network > WLAN Access > WLAN WPS وشيل علامة Enable WPS. الموديل نفسه بيتوزع من الشركتين؛ اللي بيختلف هو بيانات دخول اللوحة ونسخة الفيرموير، مش مكان خيار WPS.